Falha Crítica no Windows Permite Controle Total por Atacantes
A Microsoft liberou um patch emergencial para corrigir uma vulnerabilidade grave que já estava sendo utilizada por atacantes. O problema afeta múltiplas versões do Windows 10 e Windows 11, tornando a atualização imediata do sistema indispensável.
Conforme noticiado, a Microsoft publicou uma correção para um falha crítica em seu sistema operacional. Essa vulnerabilidade, identificada como CVE-2026-68820, impacta um componente essencial para o gerenciamento de conexões de rede no Windows. De acordo com a descrição oficial, um atacante pode obter privilégios de sistema e assumir o controle do seu computador sob certas condições.
A vulnerabilidade atinge uma parte significativa do ecossistema Windows. Usuários do Windows 10 (versões 1607 a 22H2), Windows 11 (23H2 a 26H1) e Windows Server (2012 a 2025) estão expostos. Em outras palavras, qualquer pessoa que não tenha instalado o patch mais recente e utilize uma versão relativamente moderna do sistema operacional pode se tornar vítima de um ataque.
Embora a Microsoft classifique o problema com um índice CVSS de 7.0 (alto impacto), a exploração não é trivial. Um ataque bem-sucedido depende de uma série de requisitos, alguns dos quais não dependem diretamente do hacker.
O que um hacker precisa para assumir o controle do seu Windows usando esta vulnerabilidade?
É importante notar que a vulnerabilidade não permite um ataque remoto; o atacante precisa ter acesso local autenticado ao computador da vítima. Além disso, é necessário executar um aplicativo malicioso projetado para manipular o driver auxiliar do WinSock. Como a falha é do tipo "use-after-free", o atacante deve conseguir fazer com que o sistema libere memória e depois a reutilize de forma incorreta.
Se essa condição for sincronizada com sucesso, o atacante poderá injetar código na memória liberada e fazer com que o sistema o execute com privilégios elevados. Com isso, o hacker obteria o nível máximo de privilégios no Windows, permitindo-lhe assumir o controle total do seu computador.
Apesar da complexidade, a Microsoft já relatou tentativas de explorar essa vulnerabilidade. Por esse motivo, lançou uma atualização para corrigi-la no Patch Tuesday de agosto. A única maneira de proteger seu sistema contra um possível ataque é baixar a atualização o mais rápido possível, independentemente de você ainda estar no Windows 10 ou em uma versão anterior do Windows 11 ou Windows Server.
A Microsoft já corrigiu o problema, mas há outra falha que afeta o Windows Defender.
Embora a Microsoft já tenha corrigido essa vulnerabilidade, existe outro problema semelhante que ainda não tem solução. Segundo o BleepingComputer, um pesquisador de segurança publicou um exploit de dia zero contra o Microsoft Defender que concede privilégios de sistema no Windows 10, Windows 11 e Windows Server, mesmo após a instalação da última atualização.
Conhecido como ShieldBreak, essa falha explora uma debilidade no Windows Defender, o antivírus integrado do Windows. Normalmente, o Defender verifica arquivos e os compara com a nuvem da Microsoft para garantir que não estejam infectados. O ShieldBreak pode interferir nesse processo e alterar o conteúdo de um arquivo. Se isso for conseguido no momento exato, abrirá a porta para que o atacante obtenha o controle total do seu computador.
Assim como a vulnerabilidade do WinSock, o ShieldBreak requer que o hacker já tenha acesso ao equipamento. Ele não pode atacar remotamente, mas o fato de a Microsoft ainda não ter lançado uma atualização para impedir isso o torna particularmente perigoso.
Свежие материалы — Notícias de Ciência
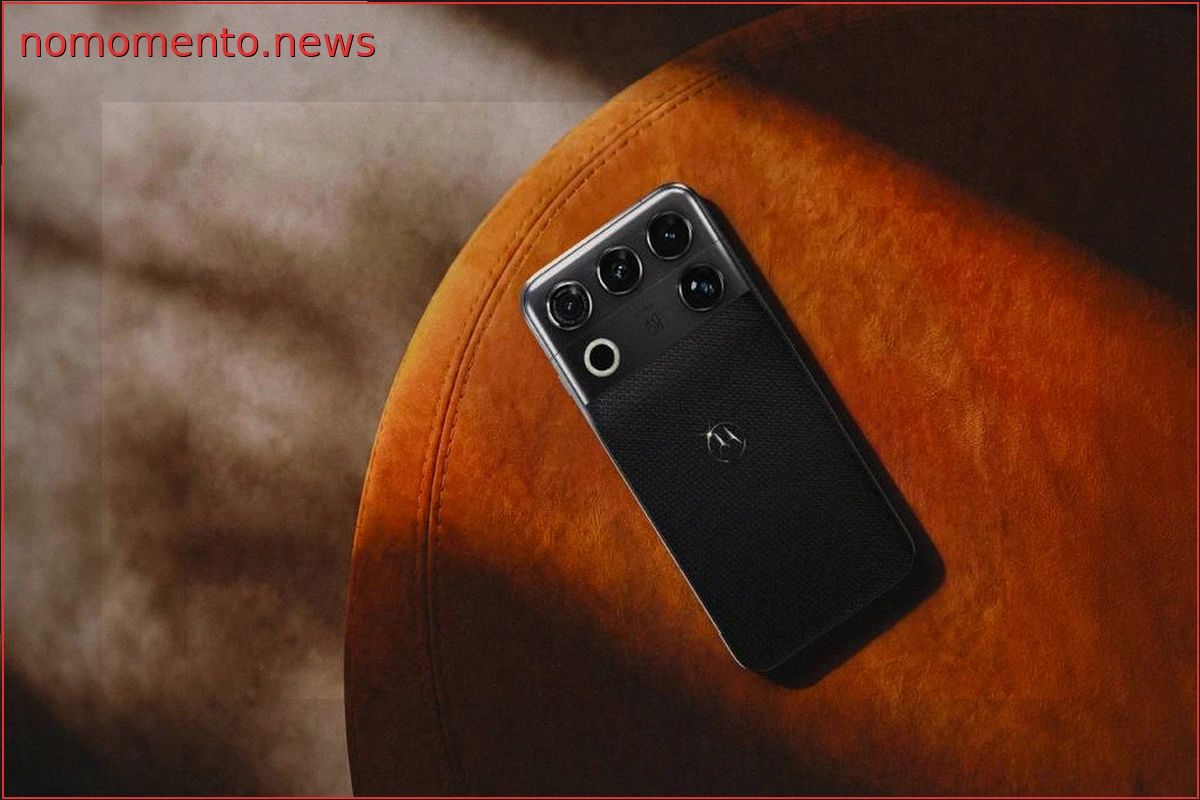
Motorola Signature 27: O Primeiro Celular da Marca com GrapheneOS para Segurança Aprimorada
A Motorola está expandindo suas opções de sistema operacional. Além do aguardado Android 17, a fabricante fechou uma parceria com a GrapheneOS, uma alternativa de segurança ao Android desenvolvida com foco em privacidade. Essa colaboração possibilitará que dispositivos Motorola rodem o sistema, qu
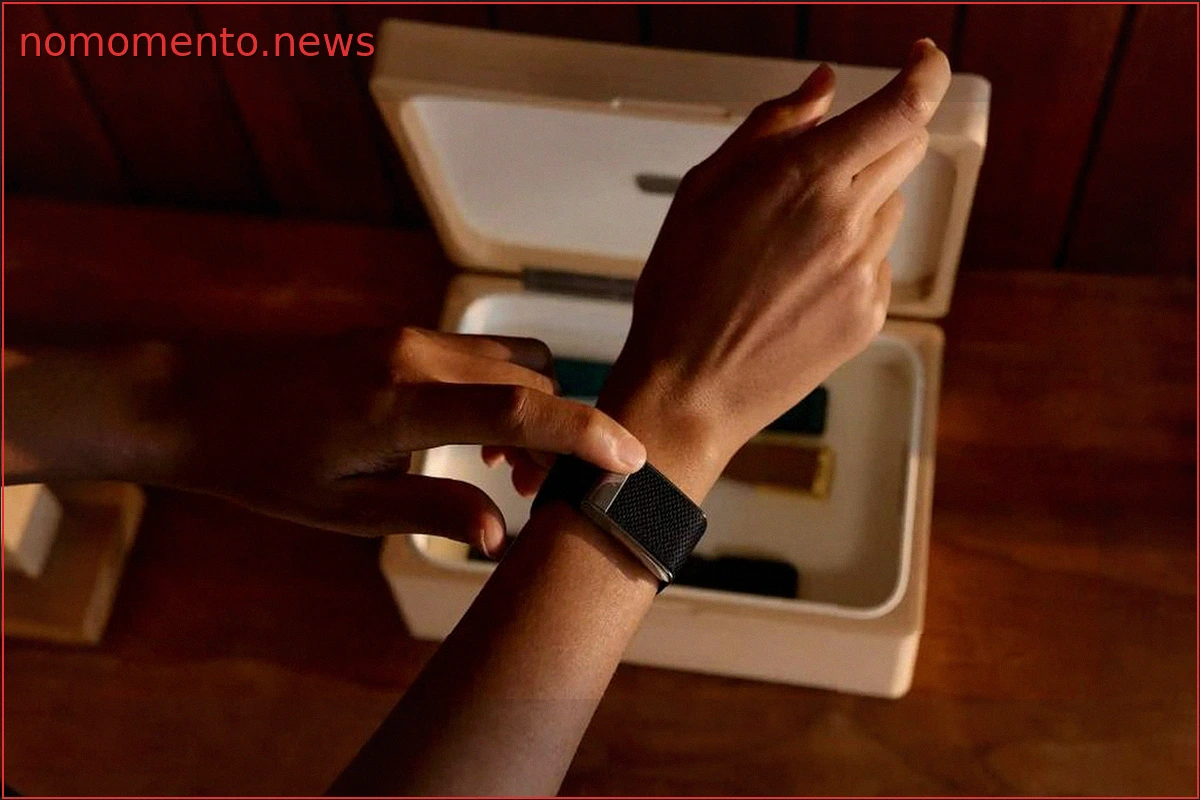
Apple trabaja en pulsera fitness sin pantalla para rivalizar con Whoop
Apple está desarrollando una nueva pulsera de acondicionamiento físico que buscará competir directamente con Whoop. Según informes, la compañía lleva meses trabajando en prototipos, con el respaldo de Tim Cook, quien cedió la dirección a John Ternus. La pulsera, apodada internamente "Appl
Bungie Planea Restaurar Contenido Eliminado de Destiny 2
Bungie ha reconocido errores en el desarrollo reciente de Destiny 2 que erosionaron la confianza de los jugadores. Como respuesta, el estudio se ha comprometido a recuperar el contenido que fue eliminado y archivado en los últimos años. Poria Torkan y Josh Dean comunicaron que el objetivo es volve
Oficial: 'Guerra Mundial Z' tendrá secuela con Brad Pitt
La película de zombies de 2013, Guerra Mundial Z, finalmente tendrá una continuación con Brad Pitt nuevamente en el papel principal. Paramount ha acordado con el actor su regreso, mientras que Edward Berger, reconocido cineasta, dirigirá la secuela. Los detalles sobre la trama de Guerra M
Apple Lanza Beta de iOS 27.2 con Siri AI en Español
Apple ha lanzado de forma inesperada la primera beta para desarrolladores de iOS 27.2, omitiendo la versión 27.1. Esta nueva versión trae consigo varias funcionalidades que llegarán a los iPhone compatibles en octubre, incluyendo la posibilidad de usar Siri AI en español y otros idiomas.
Gemini Notebook Añade Funciones Clave para el Estudio
Gemini Notebook, antes conocido como NotebookLM, ha integrado una serie de herramientas pensadas para optimizar el proceso de estudio. La aplicación suma nuevas funcionalidades para repasar contenidos, facilitando la comprensión y asimilación de conceptos complejos. Estas novedades llegarán primer